开源 · 本地优先 · MIT 协议

一体化开发运维终端

SSH、WinRM、文件、Docker、数据库与 AI 共用一套三层工作区。标签始终挂载,切换不重连;AI 全程在权限护栏内执行。

桌面版 Windows · macOS,服务端 Linux / 容器 凭据加密存储 · 数据不出本机
NexTerm — web-01 · SSH AI 接管演示
已连接 │ web-01 │ bash │ UTF-8
SSHSFTPWinRMConPTY真 PTYDockerMySQLRedisSOCKS5Argon2idXChaCha20DPAPIxterm.jsTauriaxumWebSocketSQLiteRust
nexterm --modules

一个窗口,把整套运维收进来

不是功能堆叠,而是把命令、文件、数据与 AI 放进同一条工作流 —— 再让它跑在桌面上,也跑在服务器上。

AI ASSISTANT

AI 助手,看得见也管得住

命令以卡片进入对话流,展开可见完整输出与退出码;危险操作一律拒绝,敏感操作先经确认。
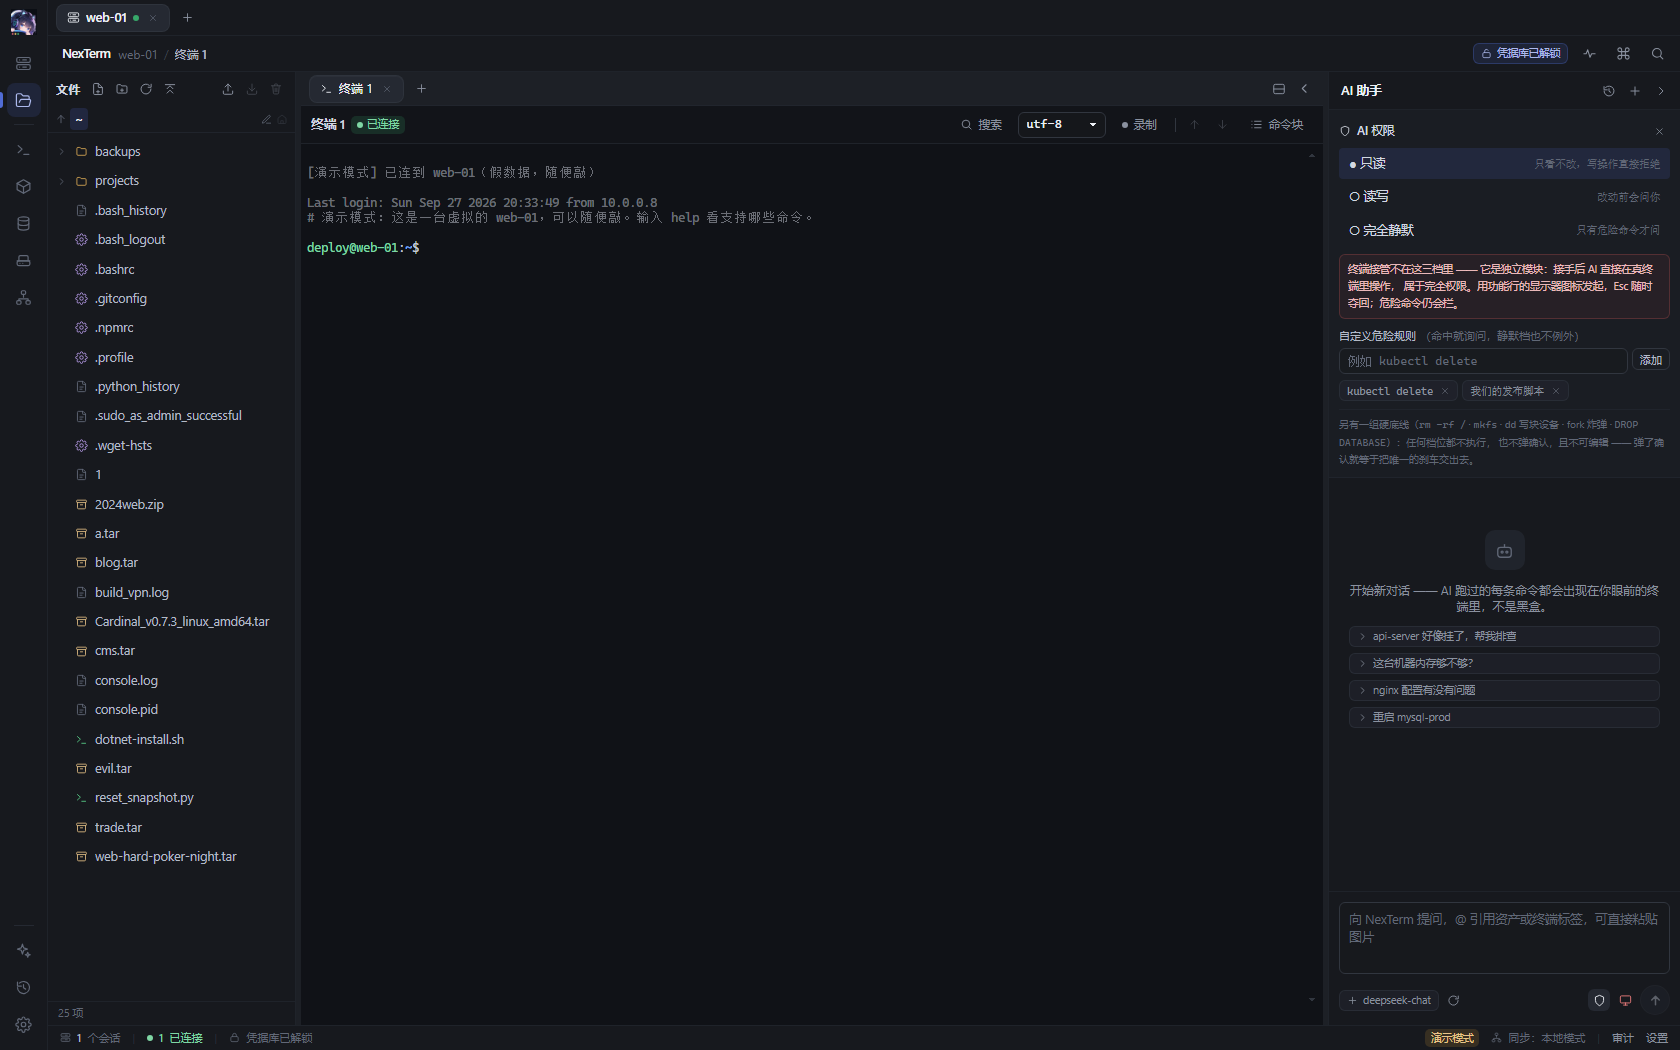
  • 只读、读写、静默三档权限随时切换
  • 终端接管可按任意键夺回
  • 写文件前先看逐行 diff,改完留变更记录
  • 任意 OpenAI 兼容端点,密钥仅存本机
AI 权限确认卡片
TERMINAL

终端与工作区

工作区、分屏面板、标签三层结构;一台资产一条连接复用,断线按指数退避自动重连。
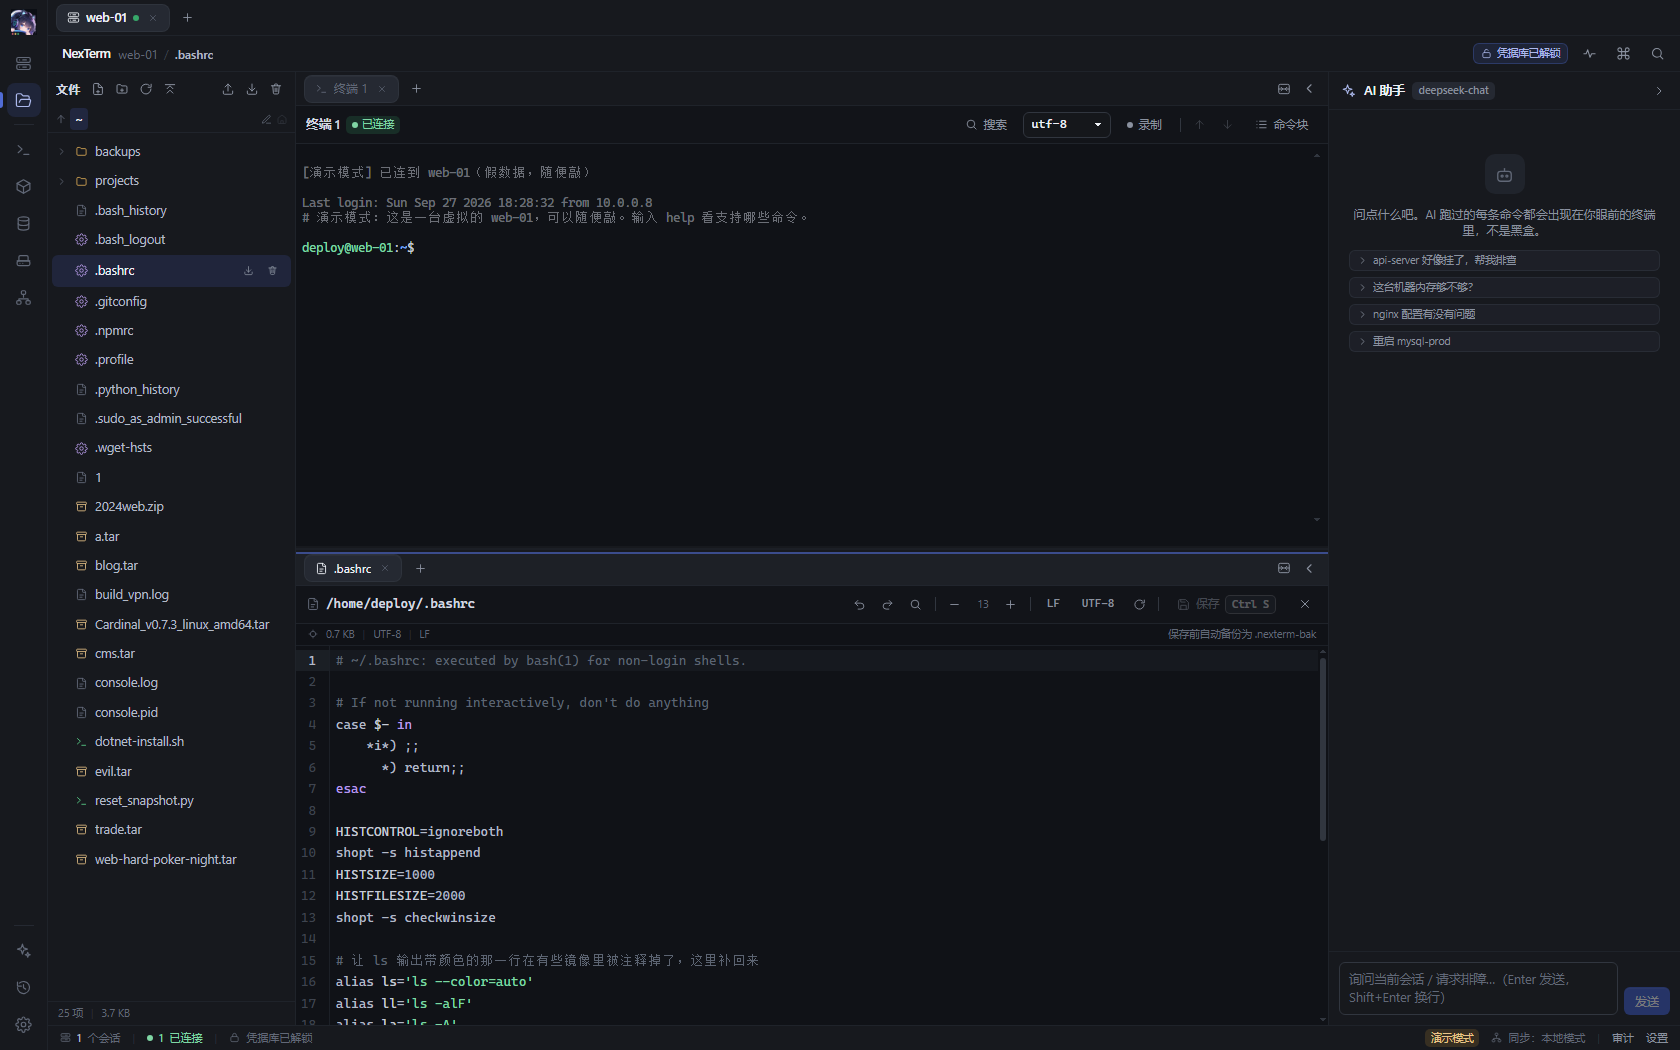
分屏终端与内置编辑器
FILES

文件

SFTP 虚拟滚动、带断点续传的传输、内置编辑器与 MD5 / SHA256 校验。

DATABASE

数据库

MySQL 库表浏览与 SQL 工作台;Redis SCAN 分页、类型感知查看与命令台。

DOCKER

Docker

容器列表、日志 follow、容器终端、镜像管理、容器文件浏览与批量操作。

FORWARD

端口转发

本地转发与 SOCKS5 动态转发复用已有会话,直达内网资源。

SECURITY

凭据只在本机

两级密钥信封加密,日志自动脱敏;管理面板呈现引用关系与删除保护,支持 Windows DPAPI 免主密码模式。

  • 主密码 → Argon2id → KEK → 信封加密 DEK → XChaCha20-Poly1305
nexterm --forms

一个内核,两种形态

同一份 Rust 代码 —— 装在本机是桌面 App,部署到服务器就是浏览器里的运维终端。
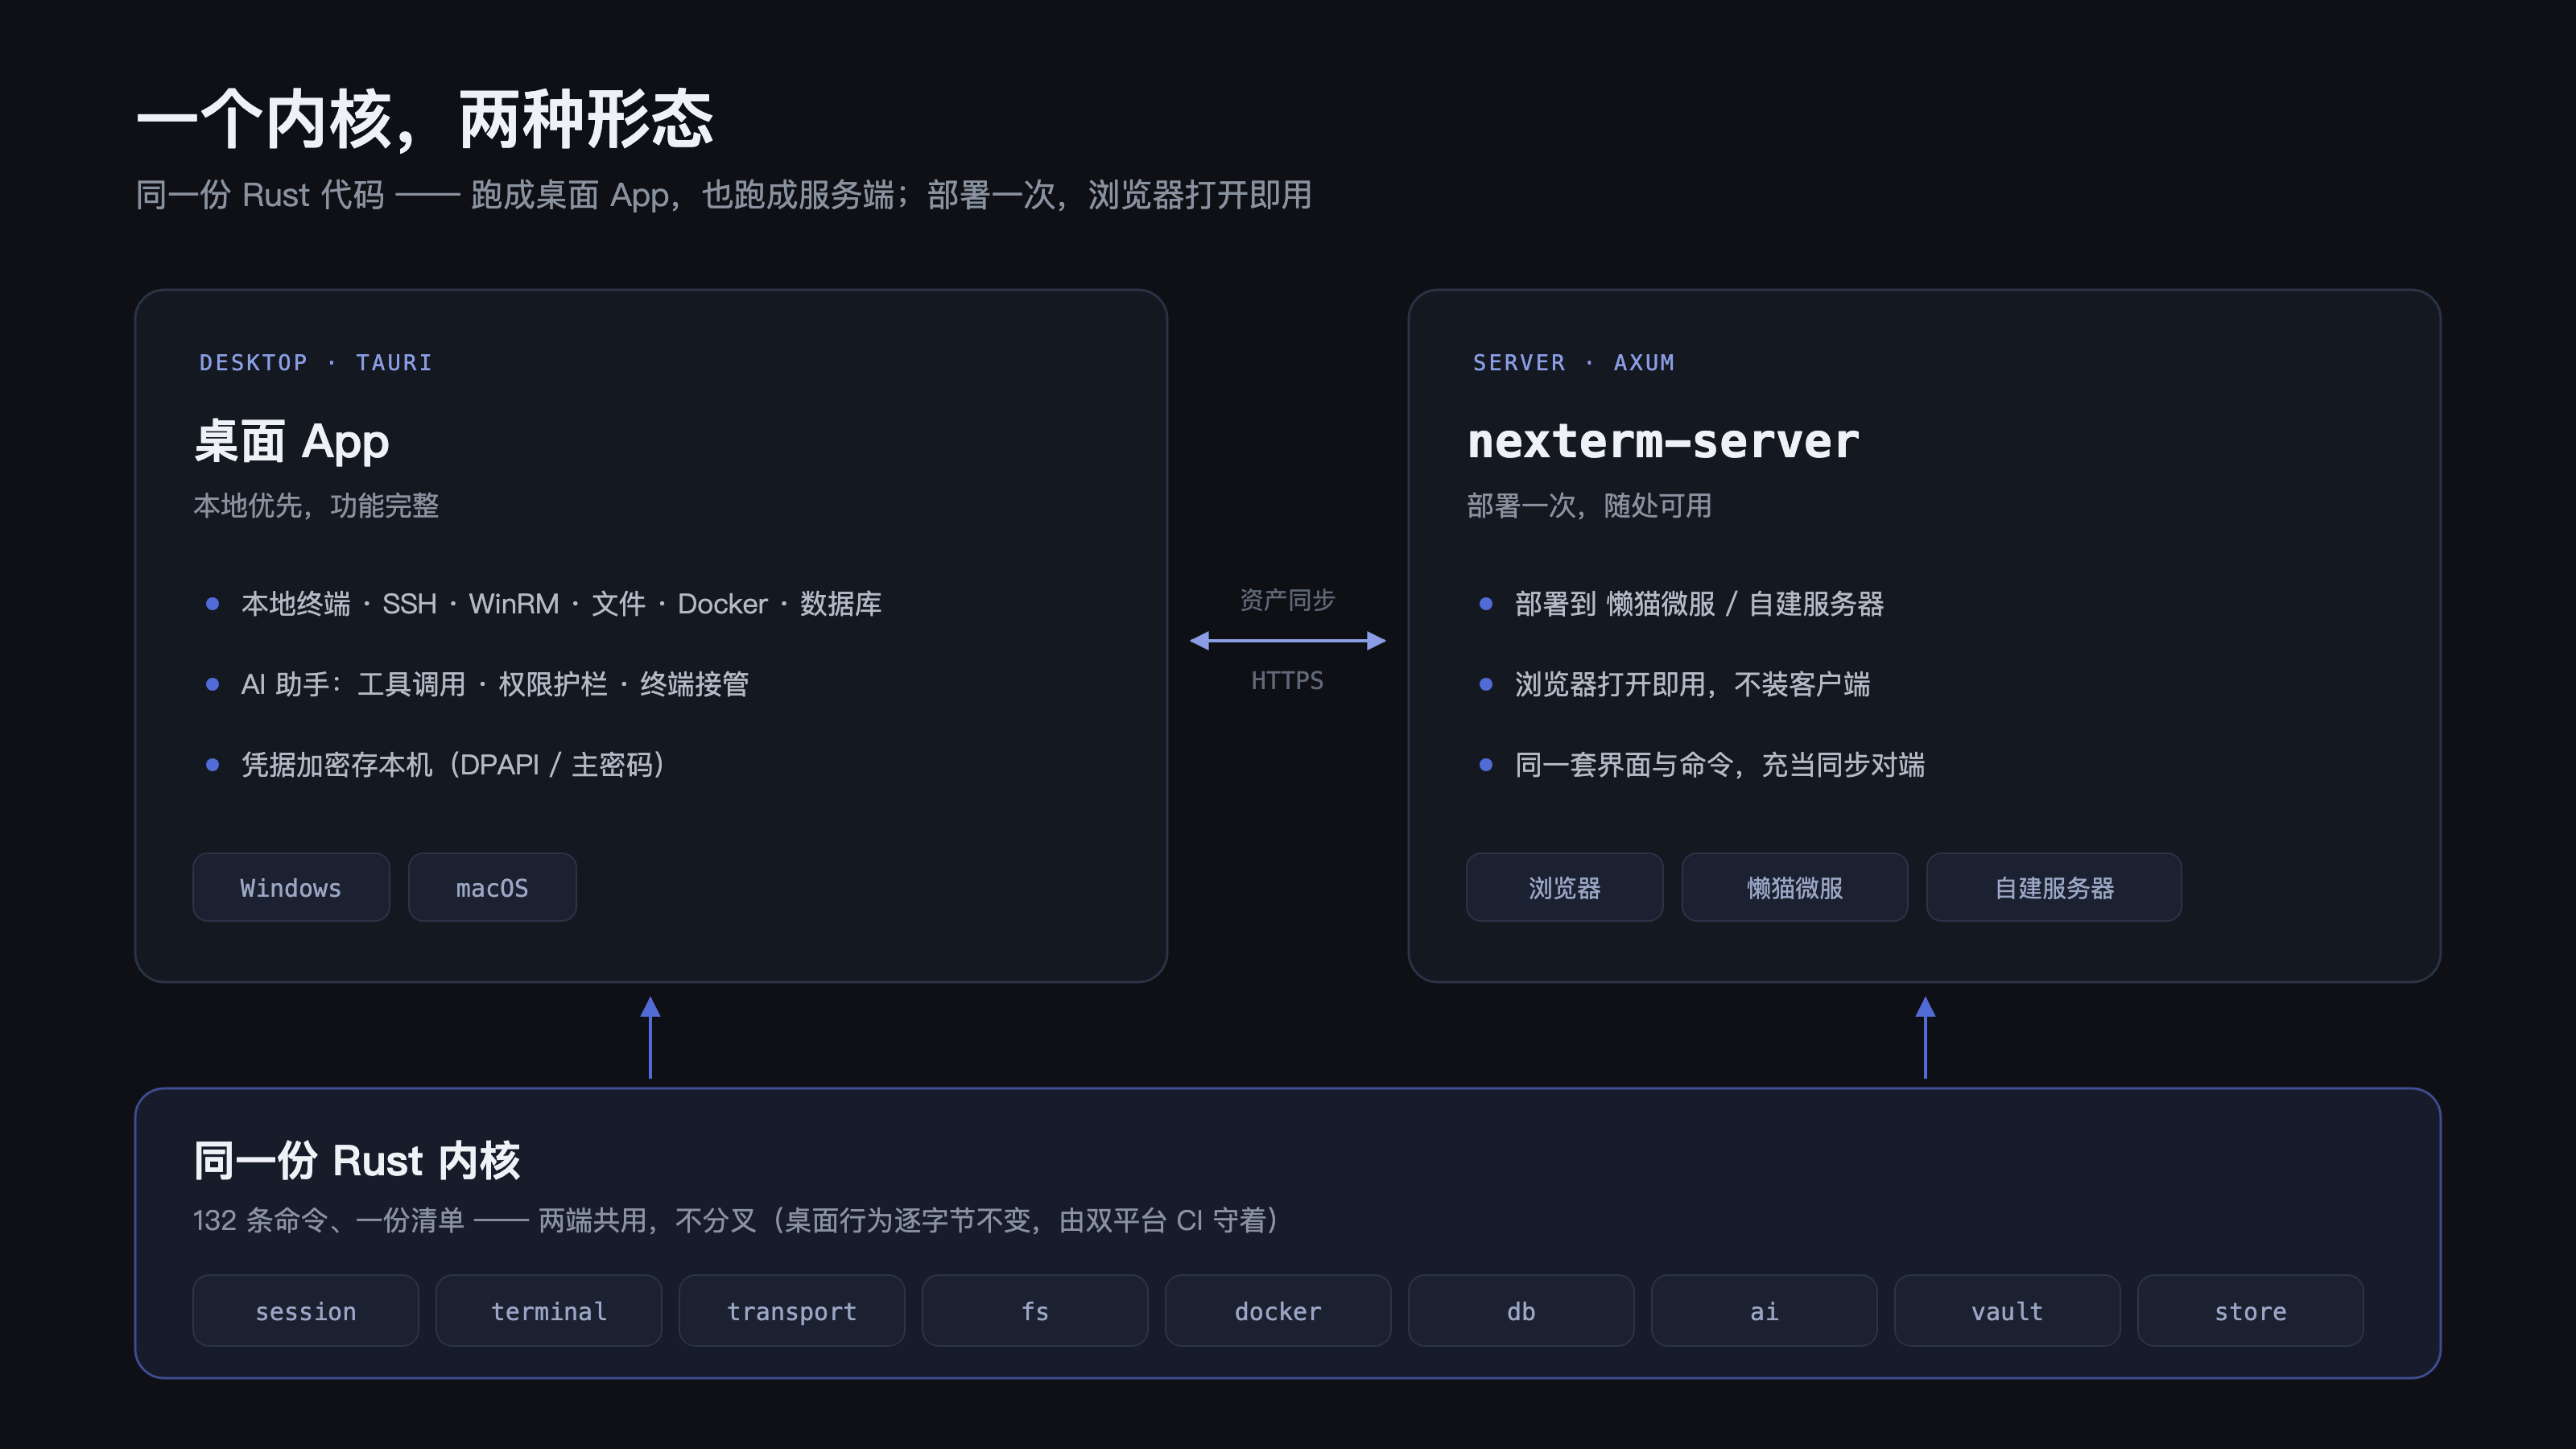
桌面 App 与服务端共用同一份 Rust 内核
DESKTOP · TAURI

桌面 App

本地优先、功能完整。Windows 与 macOS 安装即用,凭据加密存在自己机器上。

  • 本地终端 · SSH · WinRM · 文件 · Docker · 数据库
  • AI 助手:工具调用 · 权限护栏 · 终端接管
  • 凭据落本机(DPAPI / 主密码)
SERVER · AXUM

服务端 nexterm-server

部署一次,随处可用。浏览器打开就是完整界面,不用装任何客户端。

  • 部署到懒猫微服 / 自建服务器
  • 同一套界面与命令清单,行为一致
  • 同时是桌面版资产同步的对端
nexterm --sync

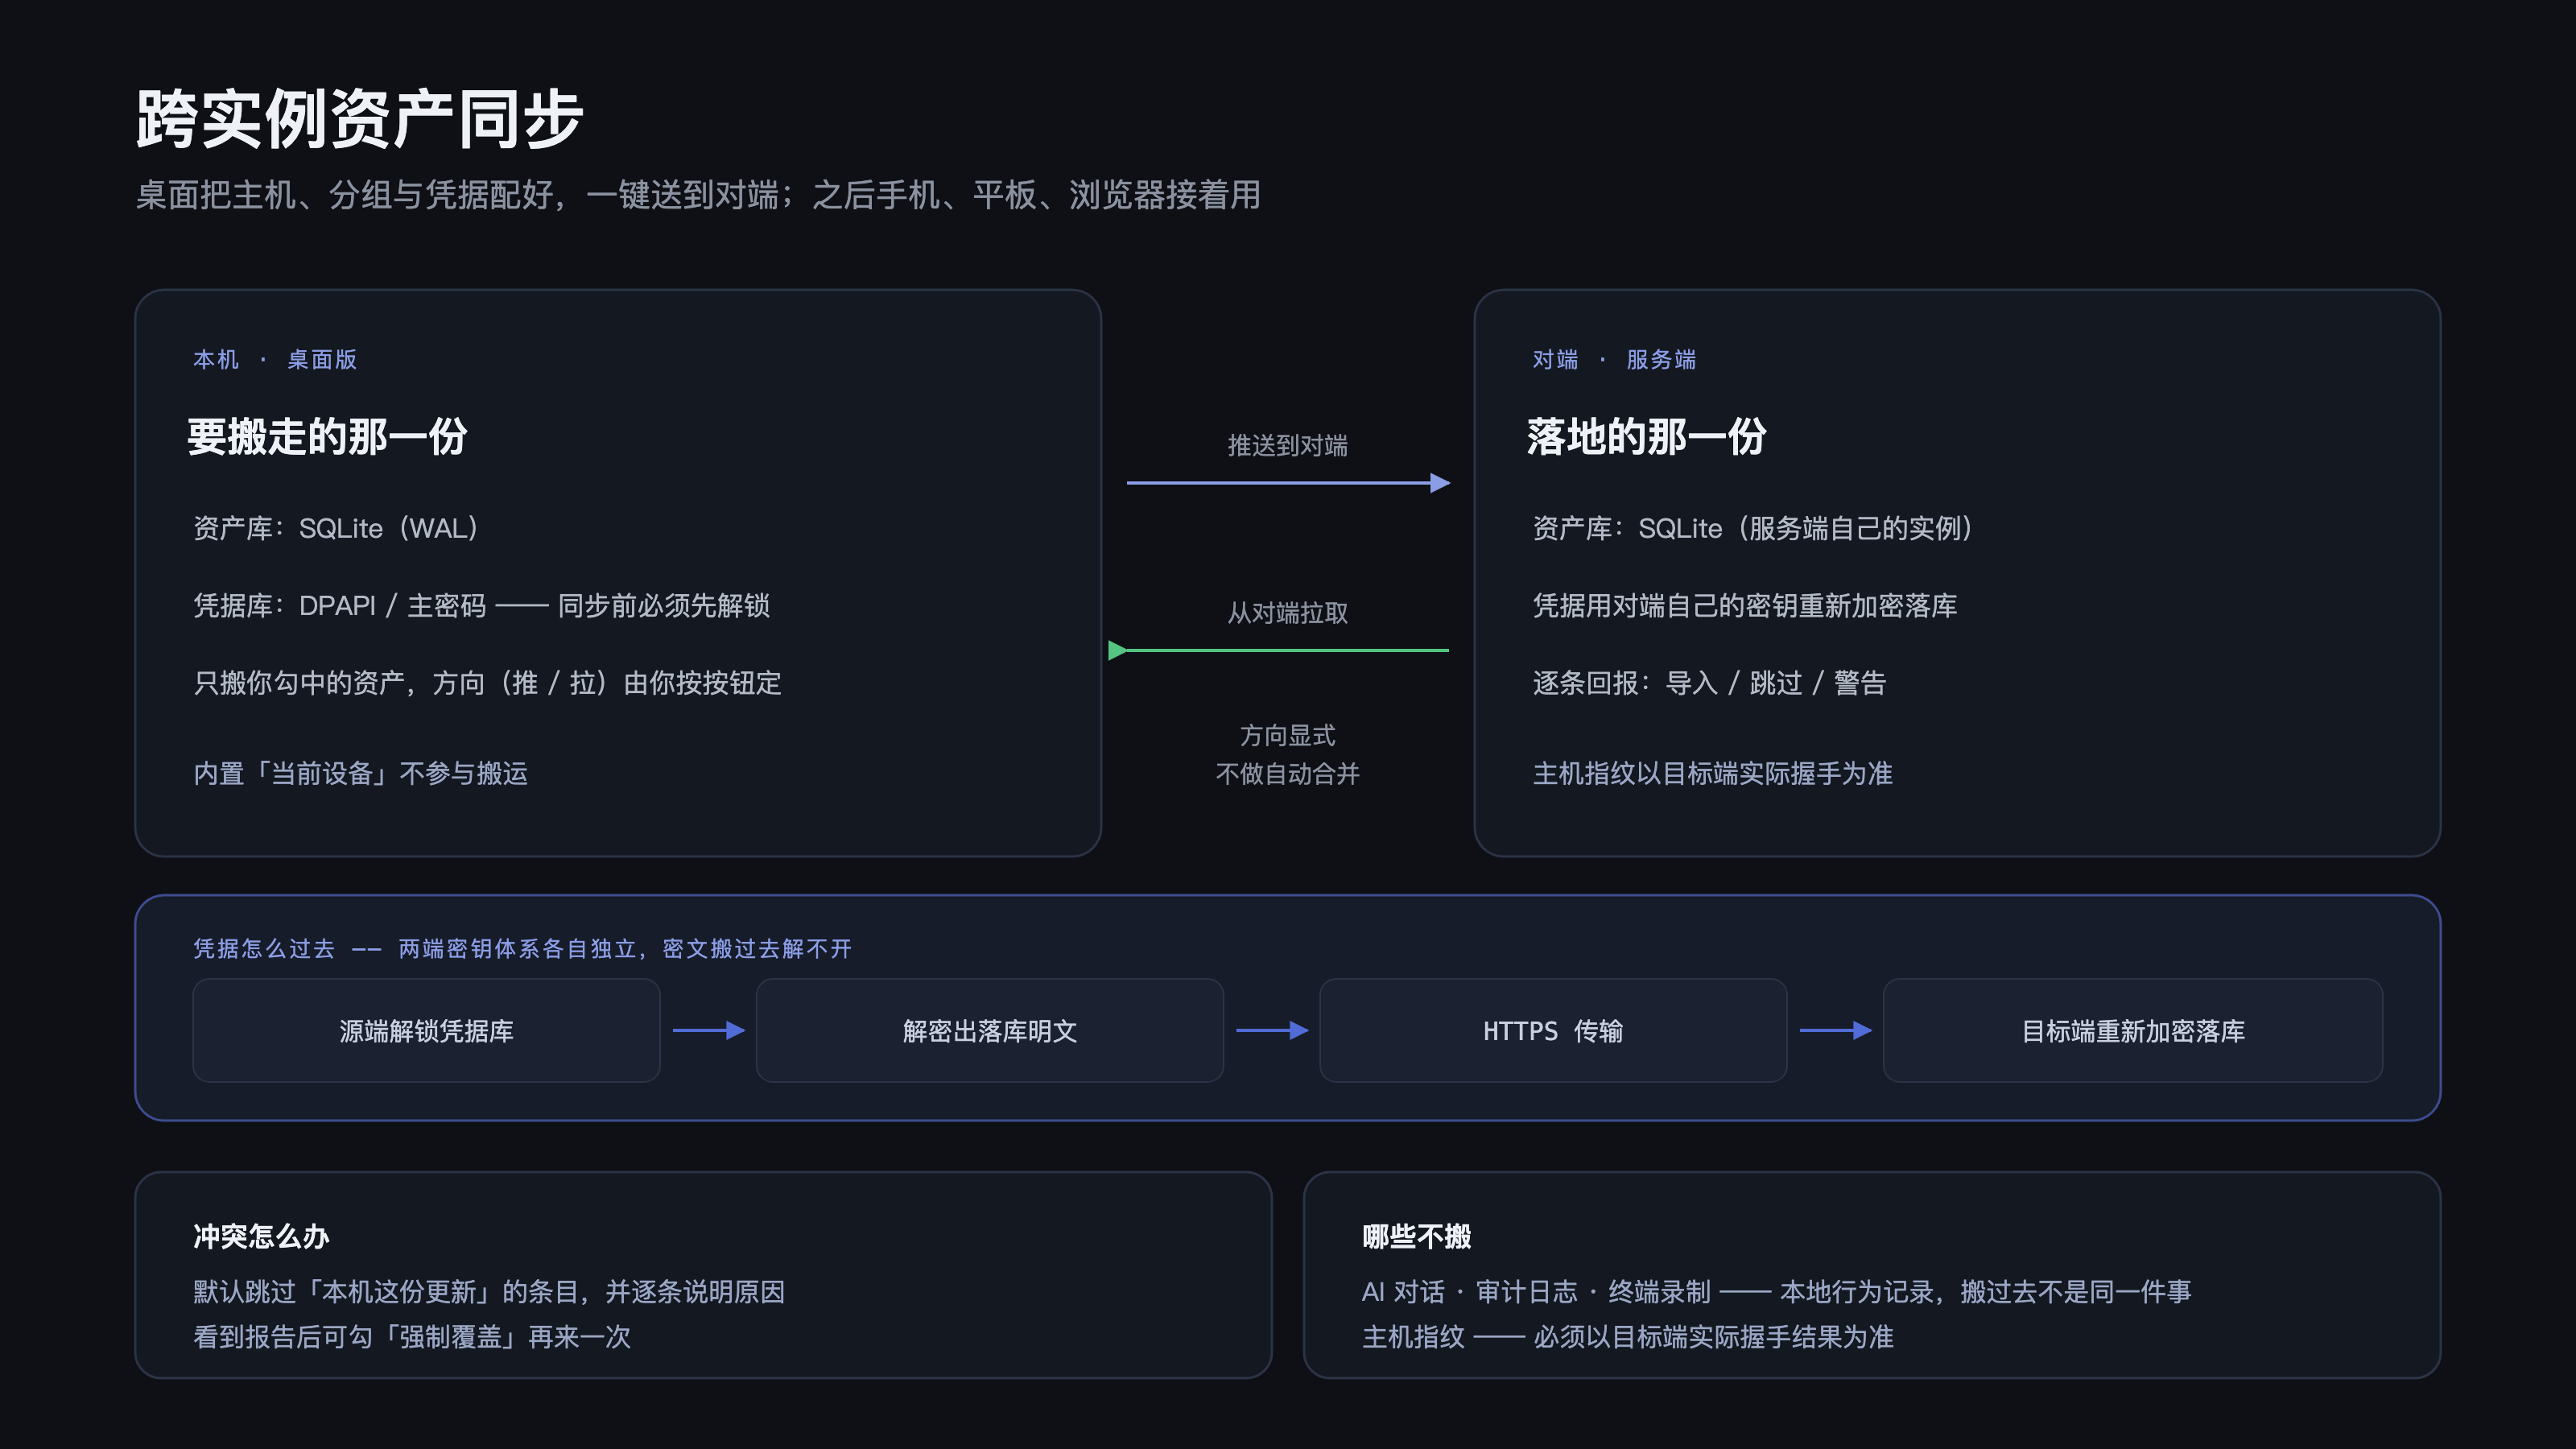
跨实例资产同步

桌面把主机、分组与凭据配好,一键送到对端;之后手机、平板、浏览器接着用。

跨实例资产同步:本机与对端之间的推拉与凭据重封
DIRECTION

方向显式

勾中资产,按「推送到对端」或「从对端拉取」。内核不猜方向 —— SSH 私钥这类载荷根本不可合并。

CONFLICT

默认不覆盖更新的那份

跳过「本机这份更新」的条目并逐条说明原因。看到报告后可勾强制覆盖,再来一次。

CREDENTIALS

凭据落地重封

两端密钥体系各自独立,密文搬过去解不开。源端解密 → HTTPS 传输 → 目标端用它自己的密钥重新加密。

nexterm --connect

一把令牌,两个部署位置

填「对端地址 + 同步令牌」就能连上,不用管对端装在哪 —— 懒猫微服或自建服务器,令牌是同一个机制。
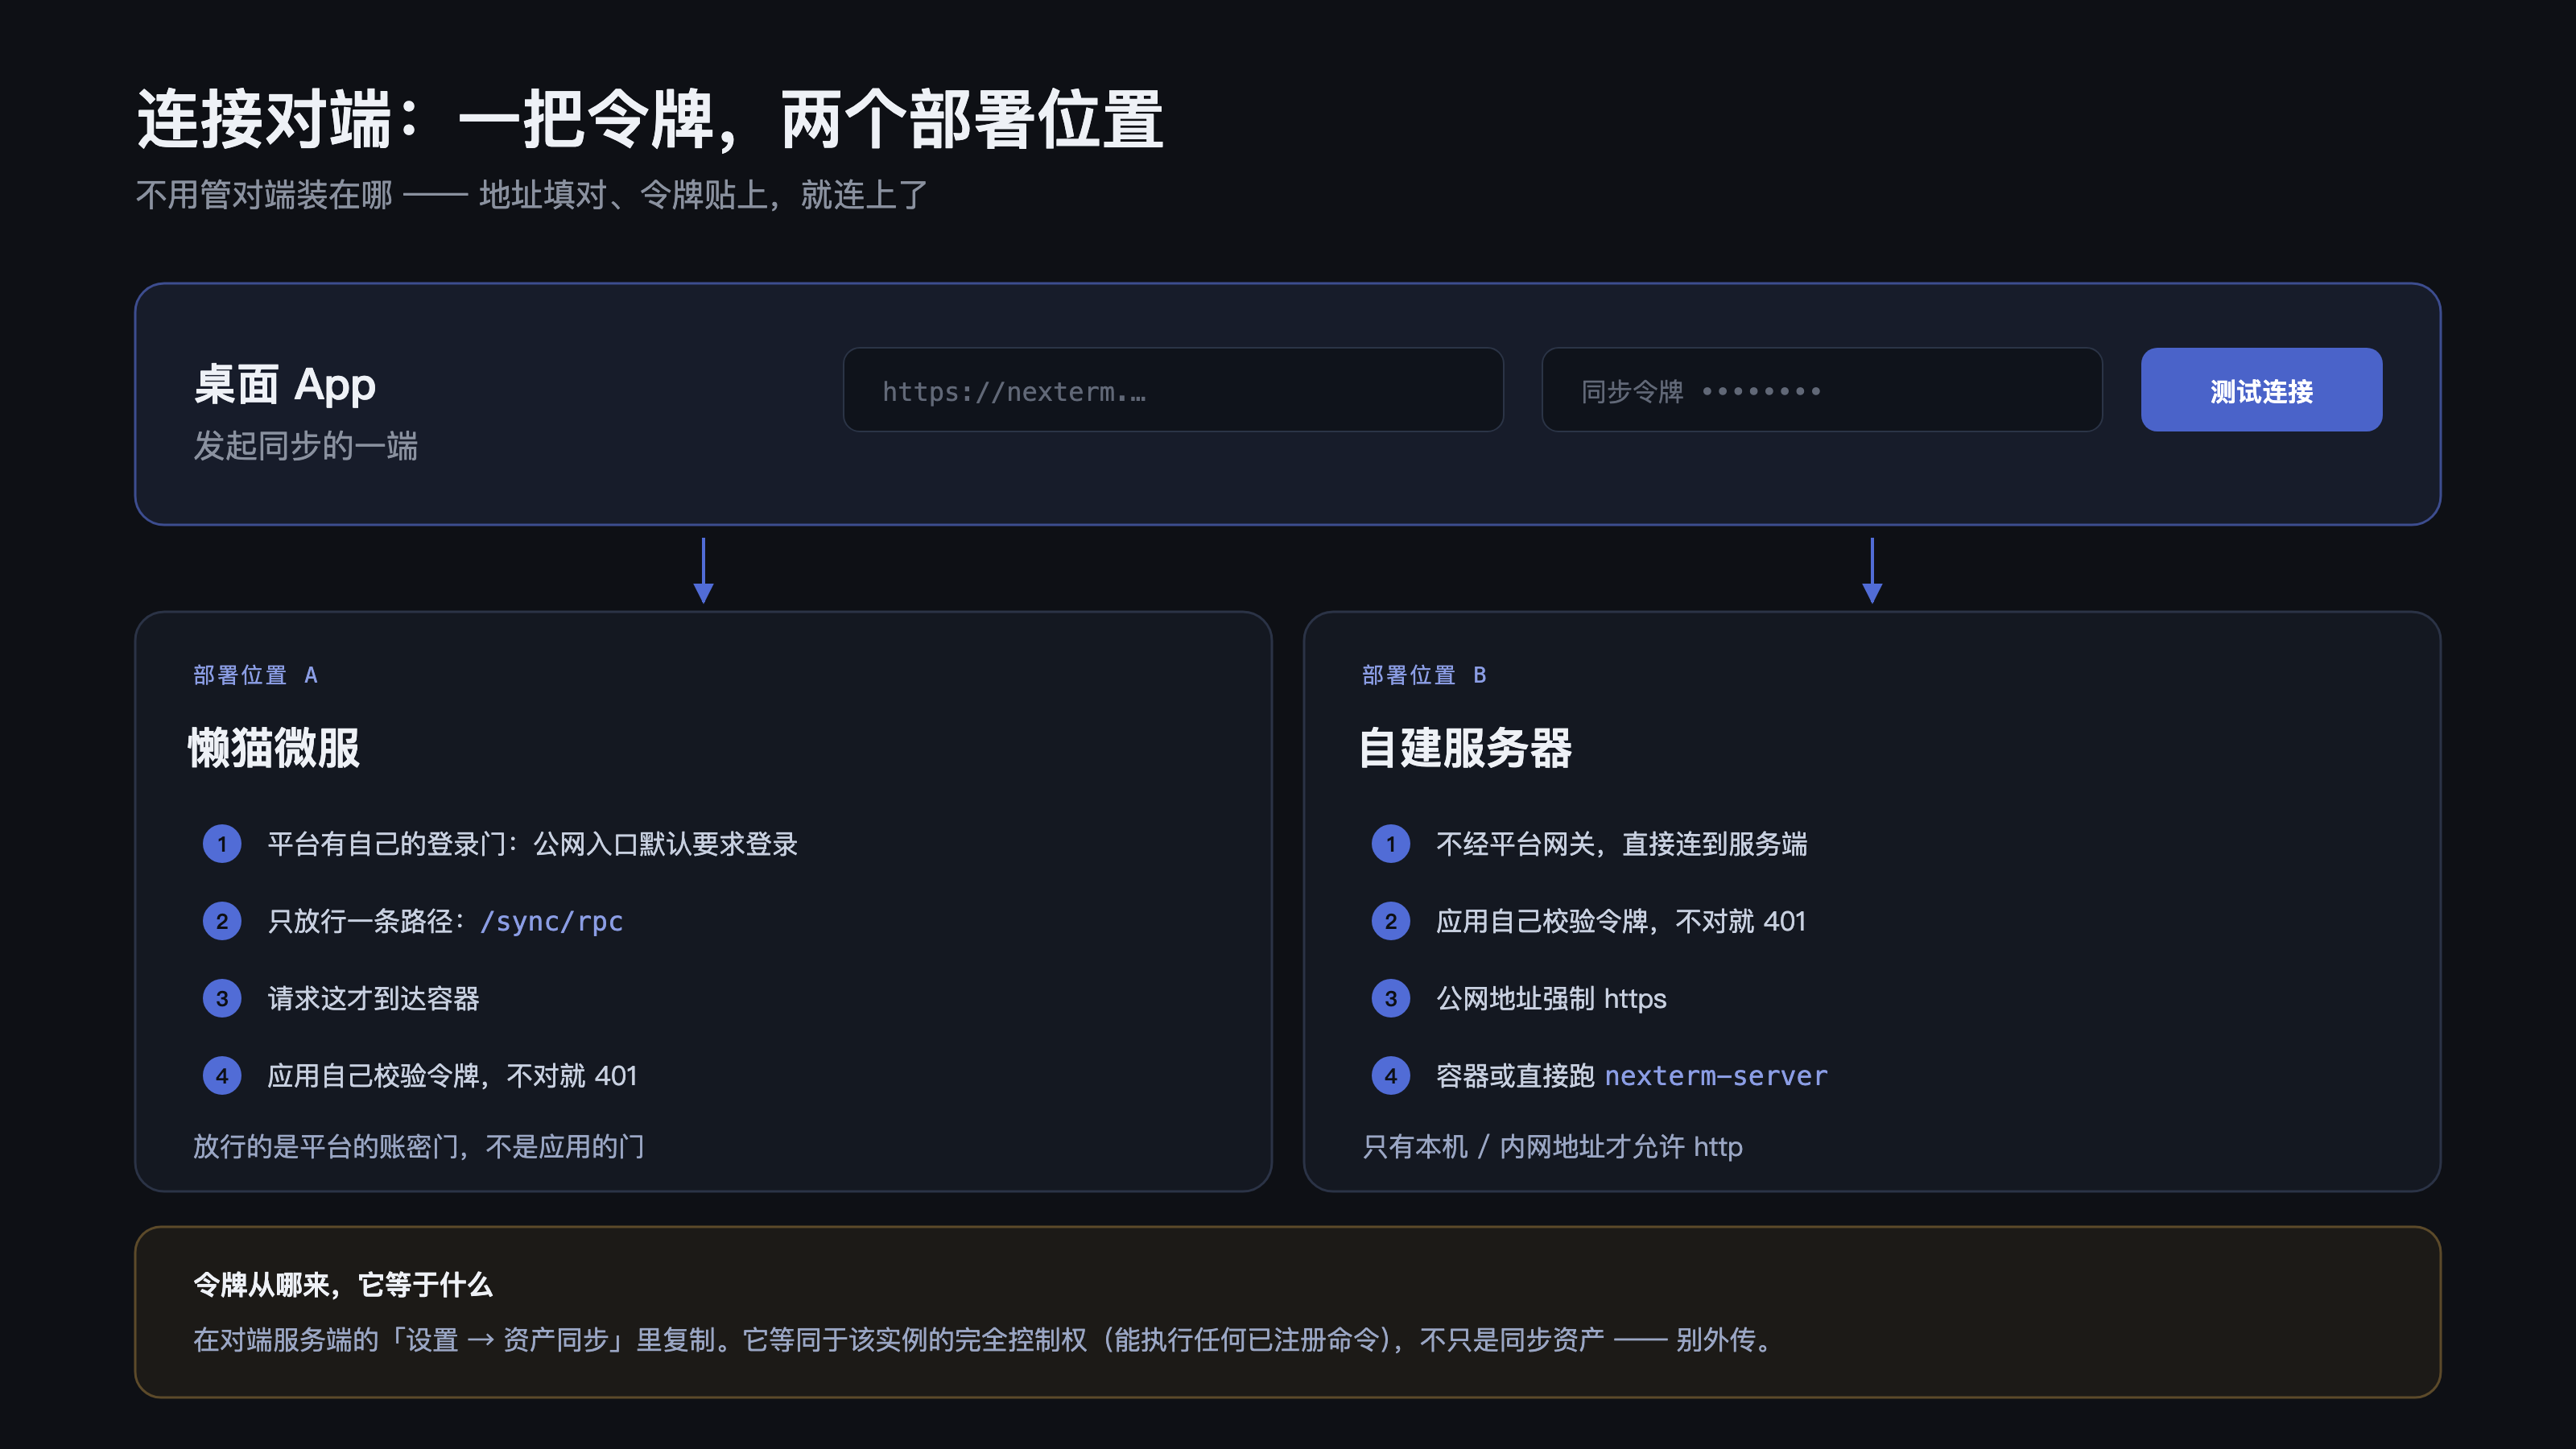
  • 懒猫微服:平台公网入口默认要求登录,应用只把同步入口这一条路径放行,请求这才到达容器。
  • 自建服务器:不经平台网关,直接连到服务端。
  • 两种方式都由应用自己校验令牌,不对就拒绝。
连接对端:一把令牌,两个部署位置
live demo

打开浏览器,立即体验

在线演示运行完整界面:虚拟 shell、资产树、文件管理、数据库面板与 AI 对话全部可操作,无需安装任何软件。

立即体验
演示数据存于内存,不连接任何真实服务器
$ open nexterm/demo
✓ 演示模式已就绪
✓ 虚拟 shell · 8 台资产 · MySQL 与 Redis 面板
✓ AI 流式对话与确认卡片
$
nexterm install

获取与部署

每次发版五类产物:Windows / macOS 客户端、懒猫微服专版,以及 Linux 服务端的两个包。

  • 桌面版:.exe / .dmg,下载双击即装
  • LinuxServer:tar.gz,含前端与 systemd 单元
  • onlyServer:同样的包减掉界面,公网只当同步中转
  • 懒猫微服:在微服应用中心里安装,不经 Release 下载
  • 从源码构建:Rust stable + Node 22+ + pnpm
nexterm-server — bash
# 完整版:界面 + 全部 132 条命令
# 裸启动就是 serve(容器里就这条)
$ nexterm-server

# onlyServer:只有 3 条同步命令
$ nexterm-server --sync-only \
      --data-dir /var/lib/nexterm

# 没有界面,令牌只能命令行取
$ TOKEN=$(nexterm-server token)

# 自查:两个数对不对
$ curl -s 127.0.0.1:8080/healthz
  # commands:132 | 3
LINUX · LINUXSERVER

自建机器 / 内网 VPS

带完整浏览器界面,打开 http://<地址>:8080 即用。

  • 解压即得二进制、前端产物、systemd 单元
  • 单元默认只听 127.0.0.1,对外自己接反代
  • ⛔ /rpc 无自身鉴权 —— 不建议公网部署
NexTerm-x.y.z-linux-amd64.tar.gz
LINUX · ONLYSERVER

公网只做同步中转

同一个二进制加 --sync-only:只挂 /sync/rpc 与 /healthz。

  • 命令表只有 sync_digest / sync_export / sync_import
  • 令牌泄漏也拿不到终端、文件与容器
  • 命令行配置,ssh 上去就能管
NexTerm-onlyServer-x.y.z-linux-amd64.tar.gz
man nexterm-faq

常见问题

在线体验连接的是真实服务器吗?
演示环境全部数据存于内存,不连接任何真实服务器。虚拟 shell 为内置回显实现,支持常用命令、Tab 补全与历史记录。
支持哪些操作系统?
桌面版支持 Windows 10/11 与 macOS(Apple Silicon);服务端是同一份内核编译的 Linux(amd64)二进制,可装进容器,也可直接装在任意 Linux 机器上、用浏览器访问,因而不限客户端操作系统。Linux 桌面版尚未验收。
服务端放公网安全吗?
完整版不建议公网部署:它的 /rpc 与浏览器界面自身没有鉴权(在懒猫微服上由平台登录门挡着,裸机上那道门不存在),能连上端口就等于拿到终端、文件与容器。公网只想做资产同步,请用 onlyServer(--sync-only)—— 它只注册同步用的三条命令,令牌泄漏也只能读写这份资产库,且令牌走请求头,前面必须终止 TLS。
服务端和桌面版是两套代码吗?
不是。两端共用同一份 Rust 内核与同一份命令清单,差异由平台门控收束,所以界面与行为一致。
同步会把我的密码传到别人的服务器吗?
只在你指定的对端之间传,且只传你勾中的资产。凭据在传输前解密、到达后立刻用对端自己的密钥重新加密落库;公网地址强制 HTTPS,明文 HTTP 只对本机与私有网段放行。
凭据如何保护?
主密码经 Argon2id 派生密钥,凭据以 XChaCha20-Poly1305 信封加密存储;可选 Windows DPAPI 免主密码模式;日志输出统一脱敏。
AI 助手接入什么模型?
任意 OpenAI 兼容端点均可接入,API 密钥仅保存在本机,不经过任何第三方服务。
采用什么开源协议?
项目遵循 MIT 协议,可自由使用、修改与二次开发。
如何参与贡献?
前往 GitHub 仓库提交 Issue 与 Pull Request,构建与测试步骤见仓库 README。